

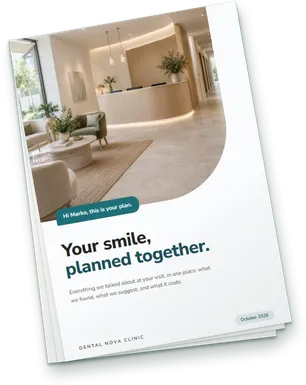
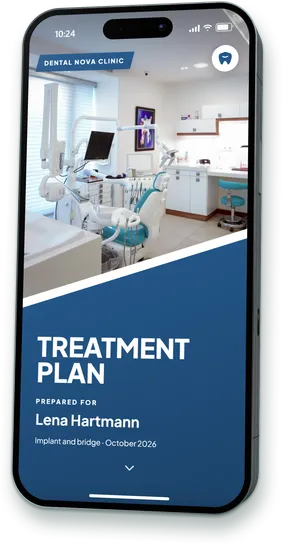
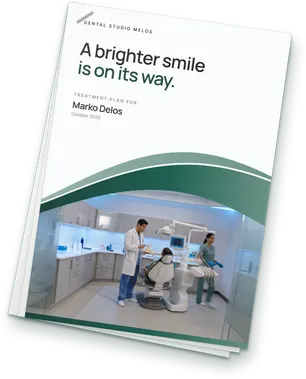
Mit Sorgfalt entwickelt - die Patientendaten immer im Blick.
Wie wir bei Plandentic über Sicherheit denken - unsere Grundsätze, unsere Praxis und was noch kommt.
- TLS Verschlüsselung bei der Übertragung
- EU Hosting-Region
Plandentic ist eine Plattform für die zahnmedizinische Behandlungsplanung - und Zahnarztpraxen vertrauen uns sensible Informationen an. Wir nehmen das ernst. Diese Seite beschreibt die Grundsätze, die unsere Entwicklung leiten, und die praktischen Maßnahmen, die die uns anvertrauten Daten heute schützen.
Unsere Grundsätze
Vor konkreten Werkzeugen oder Kontrollen prägen vier Grundsätze jede Entscheidung, die wir treffen:
-
Privacy by Design
Sicherheit und Datenschutz sind Produktentscheidungen, kein nachträglicher Gedanke. Jede Funktion bewerten wir mit der Frage: "Welche Daten brauchen wir dafür mindestens?"
-
Minimale Datenerfassung
Wir erheben nur die Daten, die unbedingt erforderlich sind, um unsere Dienste zur zahnmedizinischen Behandlungsplanung bereitzustellen. Kein seitenübergreifendes Tracking, keine Datenhändler, kein Fingerprinting.
-
Verschlüsselung bei der Übertragung
Der gesamte Datenverkehr von und zu Plandentic ist nach Branchenstandards mit TLS verschlüsselt. Sensible Daten werden niemals über eine ungesicherte Verbindung übertragen.
-
Zugriff mit minimalen Berechtigungen
Der interne Zugriff auf Systeme und Daten ist nach dem Need-to-know-Prinzip begrenzt. Produktionsberechtigungen sind streng begrenzt und werden rotiert, wenn sich die Teammitglieder ändern.
Der Schutz Ihrer Daten
Innerhalb des Produkts wenden wir mehrschichtige Schutzmaßnahmen an:
- Verschlüsselte Übertragung: der gesamte Client-Server-Verkehr verwendet TLS. Wir akzeptieren keine unverschlüsselten Verbindungen.
- Gehärtete Infrastruktur: die Produktion läuft auf einer verwalteten Infrastruktur mit eingeschränktem Netzwerkzugriff und Patches auf Plattformebene.
- Authentifizierung: der Zugriff auf das Konto setzt sichere Anmeldedaten voraus. Sitzungen sind zeitlich begrenzt und an den Kontext des ursprünglichen Geräts gebunden.
- Zugriffskontrollen: Rollen und Berechtigungen innerhalb des Produkts begrenzen, was jeder Nutzer sehen und tun kann.
- Audit-Trail: sensible Aktionen werden protokolliert, sodass wir alles untersuchen können, was ungewöhnlich erscheint.
Infrastruktur
Plandentic läuft auf einer verwalteten Cloud-Infrastruktur mit Hosting in der EU. Der Dienstanbieter kümmert sich um die physische Sicherheit, die Netzwerkisolation und das Patchen der Plattform auf Ebenen, die wir nicht direkt verwalten. Darauf wenden wir unser eigenes Konfigurations-Hardening, Monitoring und unsere Zugriffskontrollen an.
Backups werden nach einem regelmäßigen Zeitplan erstellt und getrennt vom Primärspeicher aufbewahrt, sodass wir uns schnell von betrieblichen Problemen erholen können.
Sicherheitsbewertungen
Wir führen kontinuierliche Sicherheitsüberprüfungen des Codes und jährliche Penetrationstests durch, um die Integrität unserer Plattform zu gewährleisten.
Wenn etwas schiefgeht
Kein System ist immun gegen Vorfälle. Sollte ein Ereignis die Daten betreffen, die wir für Sie verwahren, werden wir:
- Das Problem mit höherer Priorität als die Entwicklung neuer Funktionen untersuchen, eindämmen und beheben.
- Die betroffenen Nutzer direkt mit den uns vorliegenden Informationen informieren.
- Eine ehrliche Darstellung des Vorfalls liefern, die beschreibt, was passiert ist, was wir geändert haben und wie wir eine Wiederholung verhindern.
Wohin wir uns entwickeln
Plandentic ist ein junges Unternehmen. Die oben beschriebenen Mechanismen sind real - aber unabhängig geprüfte Zertifizierungen brauchen Zeit, Dokumentation und Umfang. Mit unserem Wachstum wollen wir unsere Sicherheitsmaßnahmen durch genau die Zertifizierungen formalisieren, die Kunden und Einkaufsteams von einer Dental-Software erwarten. Jeden Meilenstein kündigen wir hier an, sobald er erreicht ist - statt Versprechen zu machen, die wir heute nicht einlösen können.
Wenn Ihre Organisation bestimmte Garantien oder Dokumentationen benötigt, bevor sie Plandentic einsetzt, kontaktieren Sie uns, und wir arbeiten direkt mit Ihnen zusammen.
Fragen oder Offenlegung
Haben Sie etwas gefunden, das wie eine Schwachstelle aussieht? Haben Sie eine Frage zum Einkauf? Wir würden gerne von Ihnen hören:
E-Mail: info@plandentic.com
Postanschrift:
Plandentic d.o.o.
Trg Hrvatskih Branitelja 25/1
43000 Bjelovar
Kroatien
Unsere Sicherheits- und Datenschutzprotokolle
Dokumente und Referenzen, die festlegen, wie wir arbeiten.
-
Nutzungsbedingungen
Die Bedingungen für den Zugang zu Plandentic und die Nutzung der Plattform.
-
Datenschutzerklärung
Welche Daten wir erheben, wie wir sie verwenden und wie Sie Ihre Rechte ausüben können.
-
Häufige Fragen zur Sicherheit
Schnelle Antworten auf die Fragen, die Einkaufs- und IT-Teams am häufigsten stellen.
Häufige Fragen zur Sicherheit
-
Wie sind meine Daten bei der Übertragung geschützt?
Der gesamte Datenverkehr zwischen Ihrem Gerät und Plandentic ist nach Branchenstandards mit TLS verschlüsselt. Wir akzeptieren keine unverschlüsselten Verbindungen.
-
Wo werden meine Daten gehostet?
Hochgeladene Dateien und die gesamte KI-Verarbeitung laufen bei AWS in Frankfurt, und die KI-Inferenz verlässt die EU nie.
-
Wer kann auf die Daten meiner Praxis zugreifen?
In Ihrer Praxis sieht jede Person nur, was ihre Rolle erlaubt, und diese Berechtigungen werden auf dem Server geprüft, nicht nur in der Oberfläche ausgeblendet. Ein Patient erreicht nur seinen eigenen Plan, über einen Link und eine PIN. Jeder Datenexport wird in einem dauerhaften Protokoll festgehalten.
-
Verwenden Sie meine Daten zum Trainieren von KI-Modellen?
Nein. Nichts, was Sie eingeben, wird zum Trainieren eines Modells verwendet. Die KI-Inferenz läuft in der EU, das Modell speichert nichts, und der Text eines Plans wird pseudonymisiert, bevor er ein Modell erreicht.
-
Kann ich meine Daten exportieren, und was passiert mit ihnen, wenn wir gehen?
Sie können die Daten Ihrer Praxis jederzeit vollständig exportieren, für die ganze Praxis oder für einen einzelnen Patienten, und jeder Export wird protokolliert. Wenn Ihr Tarif endet, bleibt der Export 30 Tage lang offen und die Links Ihrer Patienten funktionieren weiter; danach wird die Praxis geschlossen und ihre Daten werden zur Löschung vorgemerkt. In unserer Datenschutzerklärung finden Sie die Rechte, die Sie ausüben können, und wie Sie dies tun.
-
Haben Sie formale Sicherheitszertifizierungen?
Noch nicht. Plandentic ist ein junges Unternehmen, und unabhängig geprüfte Zertifizierungen brauchen Zeit und Umfang. Wir kündigen hier jeden Meilenstein an, sobald er erreicht ist - statt Versprechen zu machen, die wir heute nicht einlösen können.
-
Was passiert bei einem Sicherheitsvorfall?
Wir untersuchen, begrenzen und beheben das Problem mit höherer Priorität als die Entwicklung neuer Funktionen, informieren die betroffenen Nutzer direkt mit den uns vorliegenden Informationen und veröffentlichen anschließend eine ehrliche Darstellung des Vorfalls.
-
Wie kann ich eine Schwachstelle melden?
Senden Sie eine E-Mail an info@plandentic.com mit so vielen Details wie möglich. Wir nehmen verantwortungsvolle Offenlegung ernst und antworten umgehend.
Ihr nächster Plan könnte das Ja holen.
Erstellen Sie Behandlungspläne, die Ihre Expertise widerspiegeln.
Dieselben Menschen wie bei Dentex ’26 und SaaStanak ’25 und ’26.

